
Эерэг мэдээллийг эн тэргүүнд
 Эрдэнэт-Овоо:
 Дархан:
 USD | 3587
 EUR | 3943
 CNY | 531.7
 RUB | 38.04
 JPY | 22.29
 KRW | 2.58
Өмнөд Солонгосын банкны систем рүү Хятадтай холбоотой хакер халдсан байж болзошгүй
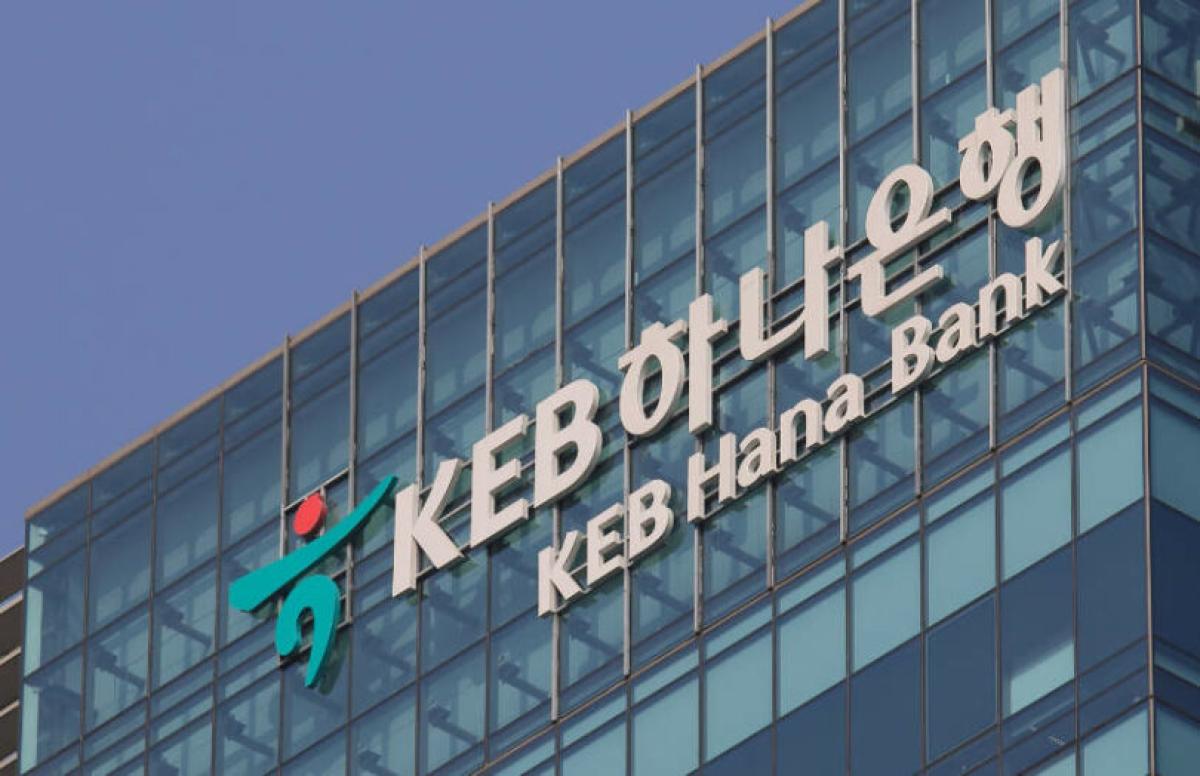
Өмнөд Солонгосын хэд хэдэн банк, санхүүгийн байгууллагад дараалан гарсан кибер халдлагын ард Хятадын нутаг дэвсгэр дэх хакер байх магадлалтай гэсэн мэдээлэл гарчээ.
АНУ-ын кибер аюулгүй байдлын CrowdStrike компанийн шинжилгээгээр халдлага үйлдэгч нь Хятадад хөгжүүлсэн ARTEX нэртэй хиймэл оюун ухаанд суурилсан нээлттэй эхийн хэрэгслийг том хэлний загваруудтай хослуулан ашигласан байна. Халдлагууд есдүгээр сарын сүүлээс аравдугаар сарын эхээр болсон гэж тус компани мэдээлжээ.
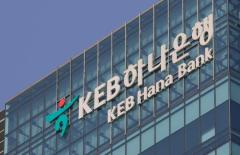
Халдлагад Shinhan Bank, KB Kookmin Bank, Hana Bank зэрэг санхүүгийн байгууллагууд өртсөн байна. Shinhan Bank-ны 25 мянга орчим харилцагчийн нэр, утасны дугаар, жилийн орлого зэрэг хувийн мэдээлэл алдагдсан бол Hana Bank-ны 89 харилцагчийн мэдээлэл задарсан байна.
Өмнөд Солонгосын Ерөнхийлөгч Ли Жэ Мён аравдугаар сарын 6-нд банк, санхүүгийн байгууллагуудын эсрэг гарсан зарим халдлагад хиймэл оюун ухаан ашигласан шинж тэмдэг илэрсэн гэж мэдэгдэж, халдлагын нөхцөл байдлыг шуурхай тогтоохыг холбогдох байгууллагуудад үүрэг болгожээ.
CrowdStrike-ийн мэдээллээр халдлага үйлдэгч нь Хятадын Гуандүн мужид амьдардаг 26 настай хүн байж болзошгүй гэх таамаглал бий. Гэхдээ энэ нь одоогоор мөрдөн шалгах ажиллагаагаар эцэслэн тогтоогдсон зүйл биш бөгөөд хакерын жинхэнэ нэр, байршил баталгаажаагүй аж.
Өмнөд Солонгосын Санхүүгийн хяналтын байгууллага халдлагатай холбоотой 12 улсын 28 IP хаяг илрүүлсэн ч эдгээр нь халдлага үйлдэгчийн бодит байршлыг шууд илэрхийлэхгүй гэж мэдээлжээ. Халдлагын мөрдөн шалгах ажиллагааг цагдаа эхлүүлээд байна.
Reuters-ийн мэдээлснээр, Өмнөд Солонгосын эрх баригчид хиймэл оюун ухаан ашигласан кибер халдлагын шинэ хэлбэртэй тулгарч байгаа бөгөөд цаашид AI ашиглан халдлагыг илрүүлэх, хамгаалах систем хөгжүүлэх шаардлагатайг онцолж байна.
Эх сурвалж: Reuters
Өмнөд Солонгосын хэд хэдэн банк, санхүүгийн байгууллагад дараалан гарсан кибер халдлагын ард Хятадын нутаг дэвсгэр дэх хакер байх магадлалтай гэсэн мэдээлэл гарчээ.
АНУ-ын кибер аюулгүй байдлын CrowdStrike компанийн шинжилгээгээр халдлага үйлдэгч нь Хятадад хөгжүүлсэн ARTEX нэртэй хиймэл оюун ухаанд суурилсан нээлттэй эхийн хэрэгслийг том хэлний загваруудтай хослуулан ашигласан байна. Халдлагууд есдүгээр сарын сүүлээс аравдугаар сарын эхээр болсон гэж тус компани мэдээлжээ.
Халдлагад Shinhan Bank, KB Kookmin Bank, Hana Bank зэрэг санхүүгийн байгууллагууд өртсөн байна. Shinhan Bank-ны 25 мянга орчим харилцагчийн нэр, утасны дугаар, жилийн орлого зэрэг хувийн мэдээлэл алдагдсан бол Hana Bank-ны 89 харилцагчийн мэдээлэл задарсан байна.
Өмнөд Солонгосын Ерөнхийлөгч Ли Жэ Мён аравдугаар сарын 6-нд банк, санхүүгийн байгууллагуудын эсрэг гарсан зарим халдлагад хиймэл оюун ухаан ашигласан шинж тэмдэг илэрсэн гэж мэдэгдэж, халдлагын нөхцөл байдлыг шуурхай тогтоохыг холбогдох байгууллагуудад үүрэг болгожээ.
CrowdStrike-ийн мэдээллээр халдлага үйлдэгч нь Хятадын Гуандүн мужид амьдардаг 26 настай хүн байж болзошгүй гэх таамаглал бий. Гэхдээ энэ нь одоогоор мөрдөн шалгах ажиллагаагаар эцэслэн тогтоогдсон зүйл биш бөгөөд хакерын жинхэнэ нэр, байршил баталгаажаагүй аж.
Өмнөд Солонгосын Санхүүгийн хяналтын байгууллага халдлагатай холбоотой 12 улсын 28 IP хаяг илрүүлсэн ч эдгээр нь халдлага үйлдэгчийн бодит байршлыг шууд илэрхийлэхгүй гэж мэдээлжээ. Халдлагын мөрдөн шалгах ажиллагааг цагдаа эхлүүлээд байна.
Reuters-ийн мэдээлснээр, Өмнөд Солонгосын эрх баригчид хиймэл оюун ухаан ашигласан кибер халдлагын шинэ хэлбэртэй тулгарч байгаа бөгөөд цаашид AI ашиглан халдлагыг илрүүлэх, хамгаалах систем хөгжүүлэх шаардлагатайг онцолж байна.
Эх сурвалж: Reuters
#Өмнөд Солонгосын банкны систем,
Санал болгох



Дээш